El 19/12/2025, unos días antes de Nochebuena, internet aguantó el ataque más grande del que se tiene noticia. 31,4 terabits por segundo. 200 millones de peticiones cada segundo.
Y no salió de un búnker lleno de ordenadores. Salió de televisores, de cámaras de vigilancia y de routers de casas normales. Casas como la tuya. Ninguno de esos señores sabía que su aparato estaba atacando a nadie.
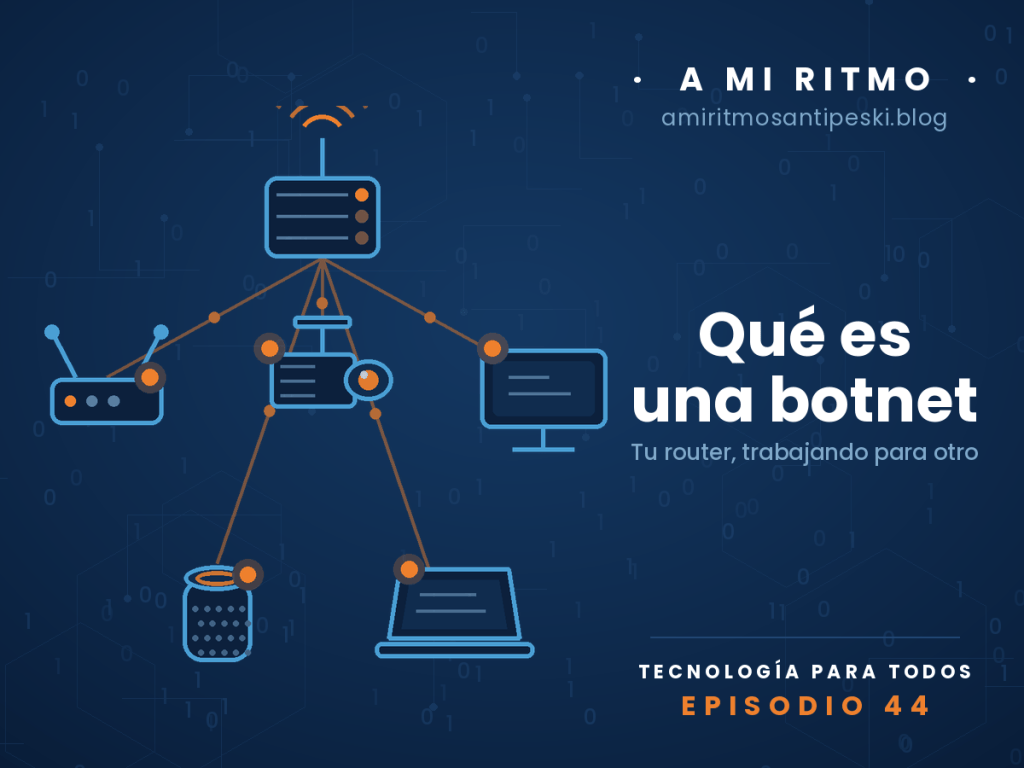
Eso es una botnet. Y hoy te la voy a explicar por dentro: quién está detrás, cómo entra, cómo recibe órdenes y para qué se usa de verdad. Pero antes hay que poner nombre a las cosas, porque aquí se mezclan siempre tres asuntos distintos: personas, aparatos y programas.
1. Las personas: qué es un hacker (y qué no)
La palabra hacker está mal usada en todas partes, empezando por las noticias.
Un hacker no es un delincuente. Un hacker es alguien que entiende cómo funciona una cosa por dentro y consigue que haga algo para lo que no estaba pensada. Tu abuelo, arreglando la lavadora con una pieza que sobró de otro aparato, era un hacker en espíritu: curiosidad y ganas de abrir la tapa.
De hecho, hay quien cobra por serlo. Empresas que contratan gente para que intente entrar en sus propios sistemas y les diga por dónde se cuela. A esos se les llama de sombrero blanco, y son los que hacen que tu banco no se caiga.
Al que usa lo mismo para robar o hacer daño se le llama de sombrero negro o, en cristiano, ciberdelincuente. Esa es la palabra correcta para los de este artículo.
Y detrás de una botnet no hay un chaval en un sótano
Eso es de película. Lo que hay es una cadena de gente con oficios distintos:
| Quién | Qué hace |
|---|---|
| El programador | Escribe el programa y muchas veces solo lo vende. Como quien fabrica ganzúas. |
| El operador | Lleva la red: la cuida, la hace crecer, la mantiene y la alquila. Este sí sabe lo que hace. |
| El cliente | El que paga por un ataque concreto. Y suele ser gente normal. |
Ese último es el que sorprende a todo el mundo. Una tienda que quiere tumbar la web de la competencia el día de las rebajas. Un crío al que le fastidia perder y paga veinte euros por tirar el servidor de un videojuego. Compran un ataque como quien compra una suscripción, con su carrito y su botón de pagar.
2. Los aparatos: tu casa está llena de ordenadores
Dispositivo es como se dice «aparato» cuando uno se pone fino. Y aquí está la clave de todo.
Tú tienes en casa un ordenador y un móvil, y con eso en la cabeza piensas que ahí se acaba la informática. Pues no:
- El router es un ordenador.
- La cámara del portal es un ordenador.
- El televisor, el altavoz que te dice la hora, la impresora, el robot aspirador, el enchufe inteligente, el timbre con cámara… todos.
Todos llevan dentro lo mismo: un procesador, una memoria y un sistema operativo. Casi siempre una versión pequeñita de Linux, el sistema del que ya hablamos en el episodio 15.
No son electrodomésticos con una lucecita. Son ordenadores pequeños, baratos y callados.
La diferencia que lo explica todo
| Tu portátil | Tu cámara del portal |
|---|---|
| Lo abres cada día | Lleva cuatro años ahí arriba |
| Te salen avisos | No te avisa de nada |
| Se actualiza solo | No se ha actualizado jamás |
| Si va raro, te enteras | No la has mirado desde que la pusiste |
Un ordenador olvidado, encendido las 24 horas y conectado a internet. Para lo que viene ahora, no se puede pedir nada mejor.
3. Los programas: bot, malware y botnet
Al programa hecho para hacer daño se le llama malware, que es exactamente eso: programa malo. Y al pequeñito que se mete en tu cámara y la convierte en soldado se le llama bot, de robot.
Ahí está el nombre entero: bot (robot) + net (red) = red de robots. En España también se le llama red zombi, y la imagen es bastante exacta: aparatos que siguen haciendo su vida normal, pero que por dentro obedecen a otro.
Junta miles de esos ordenadores olvidados, mete el mismo programa en todos y ponlos a obedecer a la misma persona. Eso es una botnet.
Y lo más importante: tú no eres la víctima, eres la herramienta
No van a por tu dinero. No quieren tus fotos. Quieren tu conexión a internet, tu enchufe y tu dirección. Y las quieren funcionando, tranquilas y calladas, el mayor tiempo posible.
Imagina que alguien te copia la llave del coche, pero no te lo roba: por las noches lo saca, hace sus recados y a las siete de la mañana lo deja aparcado donde estaba. Por la mañana el coche está ahí. Solo que con más kilómetros de los que tú hiciste y menos gasolina.
Pues eso es tu cámara del portal metida en una botnet. Sigue enseñándote el portal. Y de madrugada, además, ataca a un banco de Australia.
4. Cómo entra (te vas a llevar una decepción)
No hay nada de película. Nadie te elige a ti. Lo que hay es un programa llamando a todas las puertas del mundo, una detrás de otra, sin parar.
Las direcciones. Todo aparato conectado tiene una dirección IP, y de las de toda la vida hay unos 4.300 millones. Parecen muchísimas: pues un programa sencillo, en un ordenador alquilado por cuatro euros, las recorre todas en unas horas.
Los timbres. Cada aparato tiene puertos, que son como los timbres de un portal: uno para la web, otro para el correo, otro para cada cosa. Y hay uno que a estos les encanta: telnet, un sistema de los años setenta para meterse dentro de un aparato y escribirle órdenes, sin cifrar. Hoy no debería estar abierto en ningún sitio, y sin embargo miles de cámaras y grabadores baratos salen de fábrica con ese timbre puesto.
Las contraseñas. Cuando encuentra uno abierto, prueba una lista. Y no una lista enorme: el bicho más famoso de todos, Mirai (2016), llevaba unas sesenta parejas de usuario y contraseña. admin / admin. root / 1234. support / support. Las del papelito de la caja, las que casi nadie cambia.
Con sesenta contraseñas tontas se montó la red que en 2016 tumbó media internet de Estados Unidos: Twitter, Spotify, Netflix y Reddit, una tarde entera caídos.
La parte fina que casi nadie cuenta
Cuando una contraseña funciona, el programa que ha llamado a la puerta no entra. Solo apunta la dirección y se la manda a otro ordenador, que se llama el cargador. Y es el cargador el que se conecta y mete el bicho dentro.
¿Por qué en dos pasos? Porque el cargador tiene que elegir la versión correcta. Una cámara no lleva el mismo tipo de procesador que un router ni que un televisor: hay varias familias distintas. Así que mira qué motor tiene el cacharro y le manda el programa compilado para ese motor. Diez o doce versiones del mismo bicho, una para cada tipo.
Por eso el mismo malware vale para una cámara de bazar y para el router de una compañía de teléfono.
Y una vez dentro, hace tres cosas
- Borra su propio archivo. Se queda viviendo solo en la memoria. Si alguien mira los archivos del aparato, no hay nada que ver.
- Mata a la competencia. Echa a otros bichos que ya estuvieran dentro, porque tu cámara es un recurso y no lo quieren compartir.
- Cierra la puerta por la que ha entrado. Apaga el telnet para que nadie más pase por ahí. Se encierra dentro contigo.
¿Cuánto tarda todo esto? Minutos. No días.
5. La cajita de la tele: cuando el aparato ya viene infectado
Hasta aquí te he contado cómo entran en un aparato tuyo. Pero hay una manera peor: que el aparato venga ya infectado de casa.
Seguro que has visto esas cajitas para la tele. Un aparato pequeño y negro, de veinte o treinta euros, que se enchufa al televisor y promete todos los canales del mundo: fútbol, películas, series, todo gratis y para siempre. Se venden a puñados por internet, con nombres que no significan nada —letras y números sueltos: T95, X96Q, MX10, SuperBox…
Pues en diciembre de 2025 se descubrió una red montada exactamente con eso: 1,8 millones de televisores y cajitas de estas, repartidos por todo el mundo, obedeciendo a la misma gente.
Y fíjate para qué las usaban, que es lo interesante: más del 90 % de las órdenes no eran para atacar a nadie. Eran para vender su conexión, eso de alquilar tu casa como dirección que te cuento más abajo. El salón de alguien, convertido en la puerta de salida de otro.
¿Y cómo llega el bicho ahí dentro?
Muchas veces ya viene puesto de fábrica. Estos aparatos se fabrican al peso, sin certificar y sin que nadie los revise, y en algún punto del camino —la fábrica, el almacén de quien los reparte— alguien le mete una puerta trasera al sistema. Hay sospechas de que ni siquiera quien te lo vende lo sabe.
O sea que lo desembalas, lo enchufas, y ya está trabajando para otro. Antes de que veas el primer partido.
Las tres señales, que son fáciles
- Si un aparato te pide que desactives la protección de Google para poder funcionar: malo.
- Si te pide instalar aplicaciones de fuera de la tienda oficial: malo.
- Si te promete todos los canales de pago gratis y para siempre: malísimo.
Porque nadie regala lo que cuesta dinero. Si te lo regalan, el producto eres tú. O tu conexión, que para el caso viene a ser lo mismo.
6. Cómo recibe las órdenes: el servidor de mando y control
El aparato infectado, por su cuenta, no hace nada. Está callado, esperando.
Lo que hace es llamar a casa: se conecta a una dirección que lleva escrita dentro y se queda a la escucha. A esa dirección se le llama servidor de mando y control (en la jerga, C2). Es el cerebro del asunto.
Y fíjate en el detalle, porque es más importante de lo que parece: es el aparato el que llama hacia fuera, no al revés. ¿Por qué? Porque tu router deja salir todo lo que quiera salir; lo que vigila es lo que entra. Si la llamada la hace tu cámara desde dentro de tu casa, no hay nada que bloquear.
Los primeros de estos usaban salas de chat, en serio: los aparatos entraban en un canal y el dueño escribía la orden allí, como quien manda un mensaje al grupo de la familia.
Hoy es más sofisticado:
- Redes en las que el propio bicho calcula cada día un nombre de página distinto, con una fórmula que solo conoce su dueño. Aunque la policía cierre la dirección de hoy, mañana los aparatos ya están llamando a otra.
- Redes que no tienen cerebro central: los aparatos se hablan entre ellos y se van pasando la orden de vecino en vecino. Ahí ya no hay servidor que cerrar.
Y esto es un negocio montado
El 19/03/2026, la justicia de Estados Unidos junto con Alemania y Canadá desmontó a la vez cuatro de estas redes. Entre todas sumaban más de tres millones de aparatos infectados, y en una sola de ellas habían contado más de 200.000 órdenes de ataque. Clientes pagando por tumbar a alguien.
Lo que más hace pensar es el final: al día siguiente ya había otra red nueva funcionando. Porque cerrar el cerebro no limpia los aparatos. Los tres millones de cámaras siguen ahí, con la misma puerta abierta, esperando al siguiente que pase.
7. Para qué se usa
El ataque de denegación de servicio
Suena a cosa complicadísima y es de lo más sencillo que hay: no le rompen nada a nadie, le llenan la puerta.
Imagínate tu bar de siempre. Nadie revienta la puerta ni rompe un cristal: lo que hacen es mandar a diez mil personas a preguntar la hora, todas a la vez. El bar está abierto y el camarero está sano, pero tú no puedes entrar a tomarte el café.
Técnicamente se hace de dos maneras:
- Llenar el tubo. Mandar tantísimos datos que el cable por el que entra internet a esa empresa no da más de sí. Da igual lo bueno que sea su ordenador: si la tubería está llena, no cabe nadie más.
- Agotar al camarero. Mandar peticiones que obliguen al ordenador de enfrente a trabajar de verdad (buscar en la base de datos, hacer cuentas, preparar una página entera). Con muchas menos peticiones se consigue lo mismo.
¿Cuánto es 31,4 terabits por segundo? Si tienes fibra en casa, tendrás 1.000 megas con suerte. Aquello fue como poner 30.000 fibras como la tuya, todas a tope, apuntando a la misma puerta. Un barrio entero disparando a un solo sitio.
Y dos datos que dicen mucho:
- Nueve de cada diez de estos ataques duran menos de diez minutos. No necesitan más: te tumban la tienda el día de las rebajas, a la hora de comer, y ya te han fastidiado el día.
- En los seis primeros meses de 2026 se contaron 935 ataques que pasaban de 1 terabit por segundo. De un trimestre al siguiente se multiplicaron por cinco.
Alquilar tu casa como dirección
Este es el uso que casi nadie conoce, y a mí me parece peor.
Cuando alguien quiere hacer algo turbio por internet, su problema es que se le nota de dónde viene: si las peticiones salen de una nave llena de ordenadores, cualquier página lo detecta y le cierra la puerta. Pero si salen de la fibra de una casa de Pamplona, con una familia normal detrás, parece una persona.
Pues eso se vende, entre 5,00 € y 15,00 € al mes, en páginas con aspecto de empresa seria, con su catálogo y su botón de pagar. Sin decirte que esas casas no han dado permiso.
En mayo de 2026 la policía holandesa desmontó una de estas: 17 millones de aparatos metidos ahí dentro y más de 100.000 clientes pagando.
¿Y qué significa para ti? Que si alguien usa tu conexión para hacer algo feo, la dirección que queda apuntada en el registro es la tuya.
8. Qué haces tú
Las señales
Aviso desde ya: muchas veces no se nota nada. Un bicho bien hecho no quiere que lo notes; le interesa que tu cámara vaya bien y que tú no toques nada. Aun así, hay cuatro cosas que sí cantan:
- El aparato va mucho más lento de lo normal.
- Las luces del router parpadean como locas a las tres de la mañana, sin nadie usando nada.
- El consumo de datos se dispara sin explicación.
- Un cacharro está caliente y trabajando cuando debería estar parado.
Se puede comprobar, y es gratis
En España, el INCIBE (Instituto Nacional de Ciberseguridad) tiene el Servicio Antibotnet: entras en su página desde tu casa, le das permiso y te dice si tu conexión aparece en su lista de casos de infección en España.
Tres avisos para no llevarte un susto tonto:
- Te dice que en tu casa hay algo, pero no cuál de tus aparatos es.
- Trabaja con los datos de las últimas tres horas.
- A veces varias casas comparten la misma dirección, así que puede saltar sin ser cosa tuya.
Es una pista, no una sentencia.
Las cinco cosas que hay que hacer, en este orden
- Cambia la contraseña de tu router. Y ojo: no la del wifi, sino la de entrar a la configuración. Esa que casi nadie ha tocado nunca y que en muchísimas casas sigue siendo
admin/admin. - Actualiza. El router y las cámaras también tienen actualizaciones, aunque nadie te lo haya dicho nunca. Y si el fabricante ya no saca ninguna, ese aparato tiene fecha de caducidad, aunque funcione perfectamente.
- Apaga el acceso remoto. Busca en la configuración del router algo que hable de acceso remoto o administración desde internet. Eso es la puerta de la calle. Tú entras a tu router desde tu casa; no necesitas entrar desde Tailandia.
- Cuidado con los cacharros baratos y sin marca. La cámara de quince euros, el enchufe inteligente sin nombre, el aparatito raro para ver la tele. Si nunca han recibido una actualización, no son inteligentes: son una puerta. Y lo que no uses, desenchúfalo.
- Reiniciar no basta. Reiniciar borra el bicho, porque vive en la memoria. Pero si la puerta sigue abierta, se vuelve a infectar en minutos. Primero se cierra la puerta, luego se reinicia. En ese orden.
Para pensar
Un ataque de 30 terabits no lo monta un genio en un sótano. Lo monta la suma de tres millones de descuidos pequeñitos: una contraseña que nadie cambió, una cámara que nadie actualizó, un aparato viejo que sigue enchufado porque todavía funciona.
Y uno de esos tres millones puede estar en tu salón, encima del mueble de la tele. Sin hacer ruido, sin dar guerra y sin que tú notes absolutamente nada.
La buena noticia es que arreglar tu parte cuesta diez minutos.
¿Cuántos aparatos tienes ahora mismo conectados a tu wifi? Cuéntalos de verdad, que salen más de los que crees: el móvil, la tele, el reloj, la impresora, el altavoz, la cámara del portal. Y de todos esos, ¿a cuántos les has cambiado alguna vez la contraseña que traían de fábrica?
Fuentes
- Cloudflare — DDoS Threat Report H1 2026 (935 ataques de más de 1 Tbps, el 90,6 % duran menos de diez minutos)
- BleepingComputer — Aisuru botnet sets new record with 31.4 Tbps DDoS attack (el ataque del 19/12/2025)
- The Hacker News — AISURU/Kimwolf botnet launches record-setting 31.4 Tbps DDoS attack
- FastNetMon — Aisuru and KimWolf disrupted, but the botnet cycle continues (el desmantelamiento del 19/03/2026)
- wwwhatsnew — La policía holandesa desmantela una botnet de 17 millones de dispositivos
- The Hacker News — Kimwolf botnet hijacks 1.8 million Android TVs (las cajitas de la tele)
- Kaspersky — Cómo una «SuperBox» barata convierte tu casa en un nodo proxy
- INCIBE — Botnets: qué son y cómo protegerse
- INCIBE — Servicio Antibotnet
- INCIBE — Ficha del malware Mirai


Leave a comment